Pentagoni në sulm nga hakerat: Të dhëna të komprometuara të mbi tre milionë njerëzve
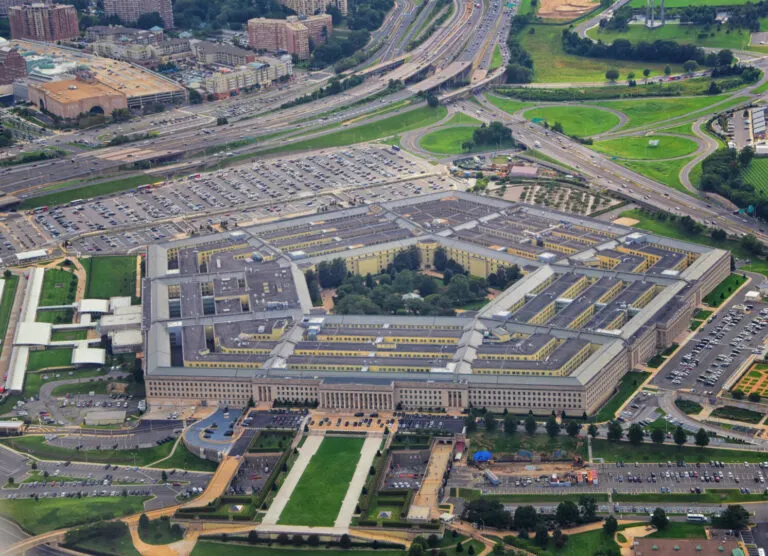
Pentagoni u përball me një incident sigurie ku përdorues të paautorizuar arritën të kenë akses në të dhëna për rreth 3.1 milionë njerëz.
Sulmi goditi sistemin informatik Defense Manpower Data Center (DMDC); sipas zyrtarëve amerikanë, akses i paautorizuar zgjati nga tetori 2025 deri në korrik 2026.
Incidenti përfshiu të dhëna për 2.76 milionë persona të gjallë, si dhe për rreth 294,000 persona të ndjerë. Informacionet që mund të jenë komprometuar përfshijnë numra sigurimi social dhe detaje për vendet e punës të punonjësve ushtarakë dhe civilë, transmeton „Tom’s Hardware“.
"Një numër i vogël përdoruesish të paautorizuar patën akses në të dhëna personale", deklaroi një përfaqësues i Departamentit Amerikan të Mbrojtjes. Pentagoni njoftoi se, pas zbulimit të problemit, menjëherë hoqi vulnerabilitetin dhe se aktualisht nuk ka prova që të dhënat e komprometuara janë keqpërdorur.
DMDC është një sistem kyç brenda Departamentit të Mbrojtjes së SHBA-së, i cili ruan të dhëna për një numër të madh personeli ushtarak dhe civil. Si rrjedhojë, incidenti është i rëndësishëm edhe për arsye që tejkalojnë vetëm rrezikun e vjedhjes së identitetit; informacionet për rolet dhe funksionet e individëve mund të zbulojnë detaje për ata që punojnë në pozicione të ndjeshme.
Ende nuk ka informacione se kush qëndron pas sulmit, as Pentagoni nuk ka dhënë detaje për mënyrën se si është shfrytëzuar vulnerabiliteti. Gjithashtu, nuk ka konfirmim që sulmuesit kanë nxjerrë të dhënat, edhe pse akses i paautorizuar është konfirmuar. Kjo ngre pyetjen se çfarë ka ndodhur me informacionet potencialisht të komprometuara.
Edhe pse vulnerabiliteti është hequr ndërkohë, pasojat e shkeljes së të dhënave nuk mund të "rregullohen" thjesht (si një patch softuerik). Numrat e sigurimit social, detajet e punësimit dhe të dhënat e tjera personale mbeten potencialisht të disponueshme për sulmuesit shumë kohë pasi defekti i sigurisë është hequr. Si rrjedhojë, personat e prekur do të duhet të qëndrojnë vigjilentë ndaj përpjekjeve të mundshme për mashtrim, vjedhje identiteti dhe forma të tjera të keqpërdorimit të të dhënave.
Lajme të ngjashme
Kryetari i Microsoft, Brad Smith, paralajmëroi se produktet si qumështi dhe makinat e larjes aktualisht i nënshtrohen rregulloreve më të rrepta sesa inteligjenca artificiale. Si pasojë, ai mbështet vendosjen e rregullave globale të sigurisë për inteligjencën artificiale (AI), transmeton BBC. Qëndrimet e Smith janë në…
11:52
Kompania amerikane e AI-së Anthropic, zhvilluesi i asistentit të njohur AI Claude, njoftoi se modelet më të vogla të inteligjencës artificiale mund të bëhen brenda disa muajsh të afta të përhapen në mënyrë autonome në pajisje të lidhura me internetin, si furra inteligjente dhe televizorë Android më të lirë. Në…
11:47
Versioni global i Xiaomi 18 Pro Max u shfaq në bazën e testimit Geekbench AI, duke zbuluar se prototipi përdor çipin më të fundit të Qualcomm dhe 12 GB memorie RAM. Kompania tashmë ka konfirmuar se ky model, së bashku me Xiaomi 18 Pro, do të shfaqet në tregun ndërkombëtar, megjithëse mbetet e paqartë se cilat…
Dje | 11:03